Free
0 €pour toujours
1 domaine
Un audit par mois
E-mails usurpables, sous-domaines oubliés, certificats qui expirent, sites sosies : chaque semaine, Perimetry Cloud contrôle vos domaines depuis l’extérieur et vous dit exactement quoi corriger, en termes simples.
Offre gratuite, sans carte. Basé sur le scanner open source Perimetry.
harbourline.example
Ce que vous y gagnez
Des e-mails que n’importe qui peut envoyer en votre nom, un sous-domaine qui pointe encore vers un service fermé, un certificat ou un domaine sur le point d’expirer, un sosie qui vient d’apparaître : c’est nous qui le trouvons, pas un attaquant ni un client.
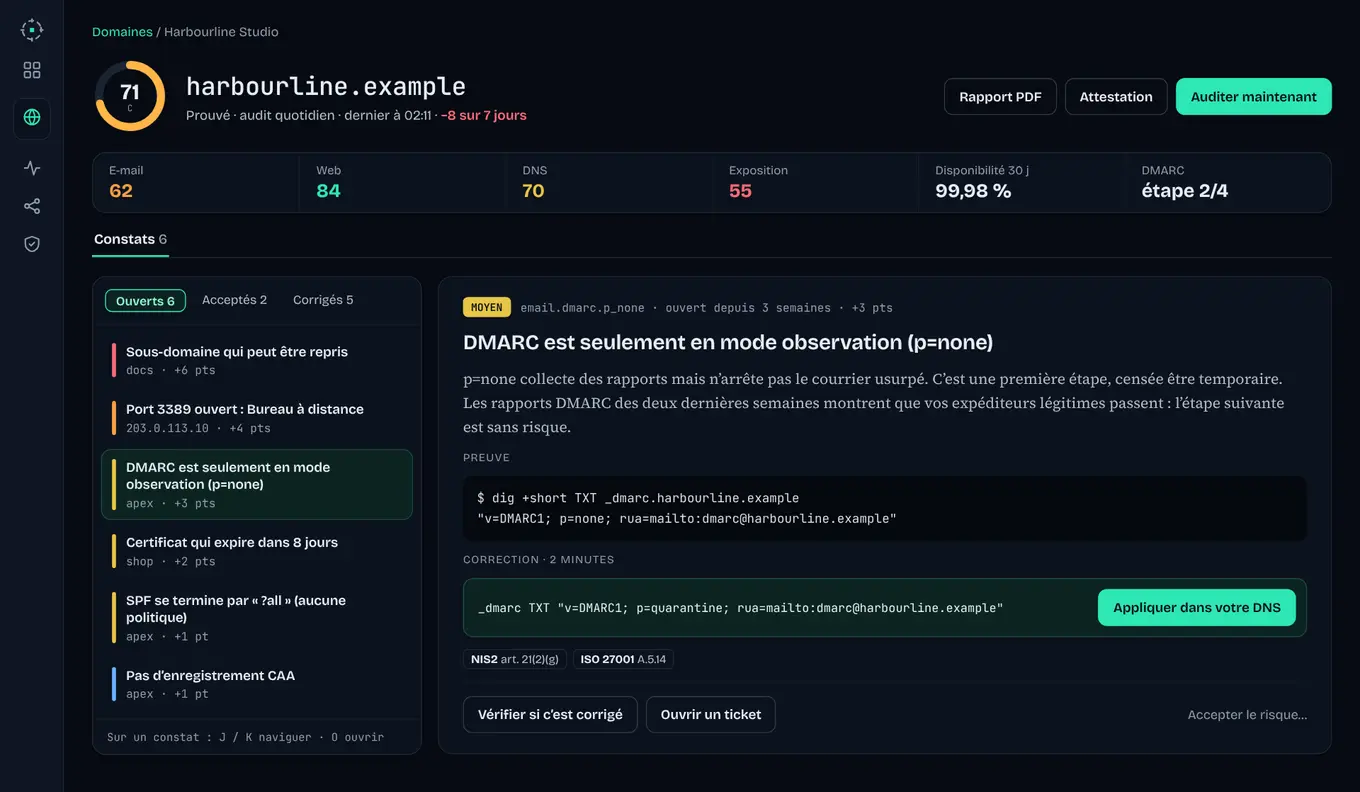
Chaque constat vient avec l’enregistrement, l’en-tête ou le réglage à modifier, prêt à coller, et les trois à faire en premier. Modifiez, cliquez sur « Vérifier si c’est corrigé », et vous le savez en quelques secondes.
Des rapports PDF à votre logo, une attestation datée pour votre assureur, chaque constat relié à NIS2 et ISO 27001, et vos fournisseurs surveillés eux aussi : les preuves que vous demandent vos clients, vos assureurs et vos auditeurs.
L’application
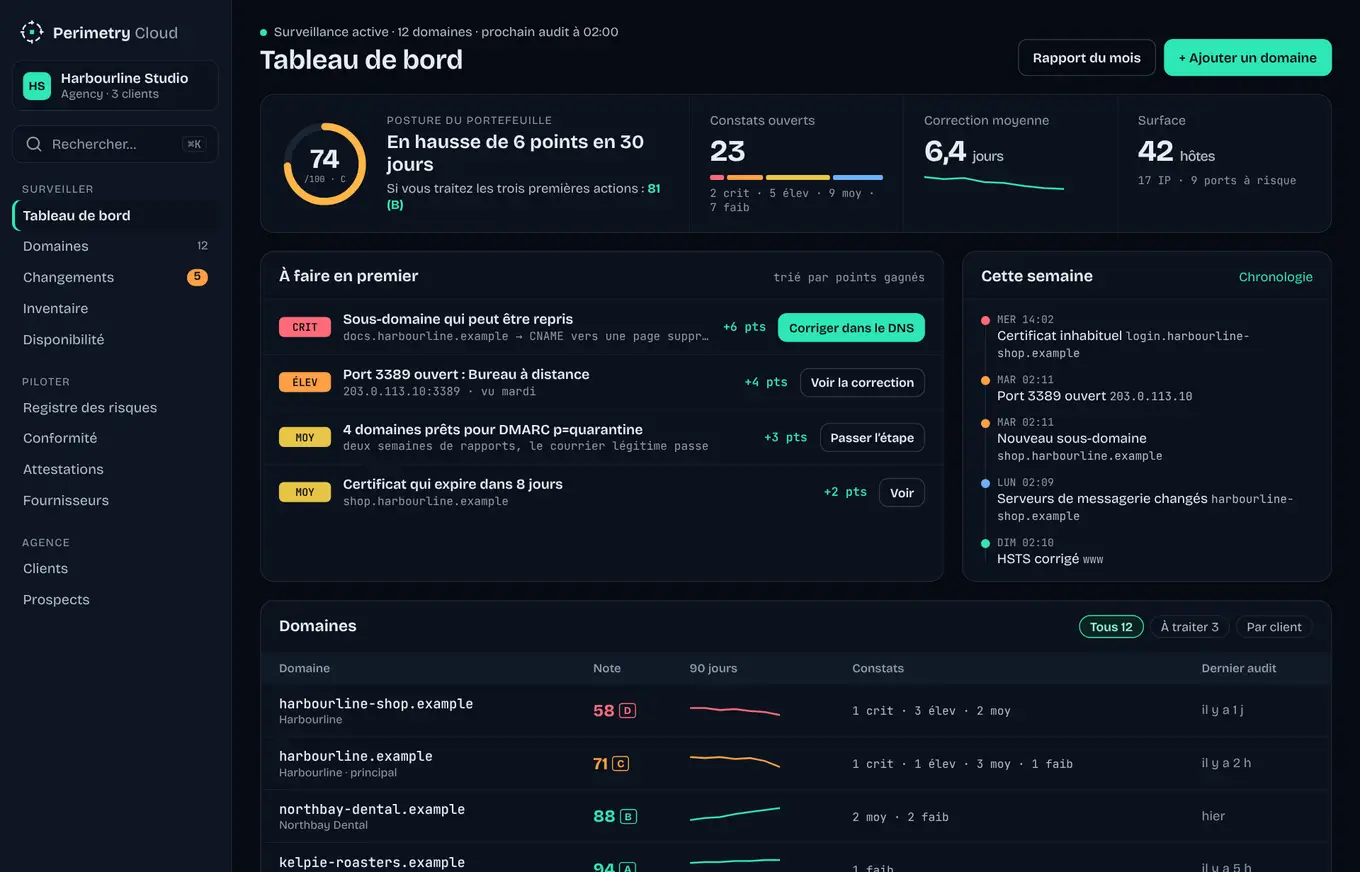
Le tableau de bord commence par les constats qui comptent le plus sur tous vos domaines, ce qui a changé cette semaine et la note de chaque domaine.
Ce qui ne va pas et pourquoi c’est important, la preuve, l’enregistrement exact à publier et les exigences auxquelles il se rapporte. Relancez le contrôle une fois l’enregistrement modifié ; avec les offres Agency, appliquez la correction en un clic si votre DNS est chez Cloudflare, OVHcloud ou Gandi.
Écrans de l’application, avec une agence et des domaines fictifs.
Pour commencer
Tapez un domaine, ou importez une liste entière. Rien n’est installé nulle part, et nous ne demandons jamais d’identifiants.
Ajoutez un enregistrement TXT dans la zone DNS. Nous le vérifions avant le premier audit, puis régulièrement.
Quelques minutes plus tard : un score, les constats classés par gravité, et pour chacun l’enregistrement ou l’en-tête exact à modifier.
Chaque semaine, ou chaque jour, un court rapport de ce qui a changé : nouveaux constats, problèmes corrigés, nouveaux sous-domaines, nouveaux certificats, nouveaux sosies.
Bientôt disponible
Quand l’audit passif soupçonne une faiblesse, le scan actif la vérifie pour de vrai. Avec votre autorisation signée, notre scanner dédié teste les applications web que vous choisissez, connecté avec un compte de test si vous le souhaitez, et vous dit quels soupçons sont confirmés et lesquels ne le sont pas.
Des domaines dont vous avez prouvé la propriété, les hôtes et adresses que vous indiquez, dans le créneau et au débit que vous fixez. Révocable à tout moment : un scan en cours s’arrête en quelques minutes.
Nuclei et OWASP ZAP, à débit limité, depuis une adresse publiée. Jamais de déni de service, de recherche de mots de passe ni d’action destructive ; les pages de déconnexion, de paiement et de suppression sont laissées de côté.
Chaque constat que l’audit passif soupçonnait revient confirmé ou non reproduit, avec la preuve, pour corriger d’abord ce qui est réel.
49 € HT par mois et par domaine · 1 domaine inclus avec Agency, 3 avec Agency Plus
Demander l’accès anticipéComment fonctionne le scan actif
Ouverture espace par espace. Indiquez-nous votre domaine et votre offre ; nous répondons sous deux jours ouvrés.
Garanties
Les engagements de notre page sécurité et de nos offres, en bref.
Nous ne scannons pas de ports, n’exploitons pas de vulnérabilités, ne devinons pas d’identifiants, ne soumettons pas de formulaires et n’explorons pas votre site. Pour vos sites, un audit n’est que quelques requêtes ordinaires d’un robot qui se nomme. Les contrôles facultatifs restent désactivés tant que vous ne les activez pas.
Rien n’est installé nulle part, et nous ne demandons jamais d’identifiants. Un enregistrement TXT prouve que le domaine est à vous.
Sur des serveurs aux Pays-Bas, avec des volumes chiffrés et des sauvegardes quotidiennes chiffrées conservées dans l’Union. Nous ne gardons aucune copie de vos pages, seulement les constats.
Les abonnements sont mensuels, ou annuels avec deux mois offerts. À la résiliation, le compte repasse à l’offre Free à la fin de la période et votre historique reste lisible pendant 90 jours.
Vous pouvez tout exporter en JSON à tout moment et supprimer vous-même votre compte.
Les mêmes contrôles que le projet open source Perimetry, sous licence AGPL-3.0 : lisez chaque contrôle et exécutez-le vous-même.
Offres
La surveillance de surface d’attaque commence en général à quelques centaines d’euros par mois et suppose une équipe sécurité. Perimetry Cloud commence gratuitement et reste à la portée d’un indépendant ou d’une agence.
0 €pour toujours
1 domaine
Un audit par mois
19 €HT par mois
ou 190 € HT par an (15,83 € par mois)
Jusqu’à 5 domaines
Audits hebdomadaires
79 €HT par mois
ou 790 € HT par an (65,83 € par mois)
Jusqu’à 25 domaines
Audits quotidiens
199 €HT par mois
ou 1 990 € HT par an (165,83 € par mois)
Jusqu’à 100 domaines
Audits quotidiens
Ce qui accompagne chaque rapport, pour que les constats soient vraiment corrigés, et que le travail se voie.
Pour SPF, DMARC, CAA et MTA-STS, l’enregistrement exact à publier, construit pour votre domaine : votre messagerie reconnue d’après vos serveurs de messagerie, les autorités qui émettent réellement vos certificats. Copier, coller, c’est fait.
Vous avez modifié un enregistrement ? Relancez ce seul contrôle depuis le constat et sachez en quelques secondes si le problème a disparu, sans attendre le prochain audit.
À partir de l’offre Solo, téléchargez chaque rapport en PDF : le logo du site, son nom et son score en couverture, chaque constat avec sa correction. Les agences ajoutent leur logo et leur nom à chaque rapport.
Le 1er du mois, chacun de vos clients reçoit un PDF à votre logo : l’évolution du score, ce que vous avez corrigé dans le mois et ce qu’il reste à faire. Votre travail se voit, sans écrire une ligne.
Chaque constat indique les exigences auxquelles il se rapporte ; à partir de l’offre Solo, une vue conformité les liste référentiel par référentiel, pour préparer une évaluation. À titre indicatif, jamais une certification.
Montrez à vos clients et visiteurs que vous veillez : une page publique avec votre score et votre note, et un badge pour votre site. Jamais les constats. Désactivé tant que vous ne l’activez pas.
À partir de l’offre Solo, activez les rapports DMARC et nous lisons ce que Gmail, Outlook et les autres signalent chaque jour : chaque serveur qui a envoyé des e-mails en votre nom, s’il a passé DMARC, et quand vous pouvez passer sans risque à une politique plus stricte.
Chaque site vérifié est contrôlé toutes les 5 minutes en Free, toutes les 3 en Solo et chaque minute en Agency. Pas de réponse, ou une erreur serveur, deux fois de suite : une alerte par e-mail ou webhook, puis une autre quand il revient. La disponibilité sur 30 jours, le temps de réponse et les incidents, à côté du rapport de sécurité.
Avec les offres Agency, si vos zones sont chez Cloudflare, OVHcloud ou Gandi : voyez le changement, avant et après, confirmez, c’est fait. Chaque changement est journalisé avec la valeur qu’il remplace et peut être annulé, et la correction est vérifiée juste après.
Avec les offres Agency, chaque nouveau constat grave devient un ticket dans GitHub, Jira ou Linear, avec la correction et un lien vers le rapport. Quand l’audit suivant le voit corrigé, le ticket l’indique (et se ferme sur GitHub).
La date d’expiration de chaque domaine, lue dans son registre. Deux mois avant l’échéance, elle devient un constat, de plus en plus grave à mesure que la date approche : un renouvellement oublié ne fait jamais tomber un site et sa messagerie.
Les traceurs de mesure d’audience, de publicité et de réseaux sociaux que charge votre page d’accueil avant l’accord du visiteur, avec leurs cookies, et la présence d’un outil de consentement. Lu comme le voit une première visite, sans exécuter de script : un minimum, jamais une supposition.
Les hôtes gardés par l’Internet Archive que vous avez peut-être oubliés, les sauvegardes et fichiers de configuration qu’elle a archivés, les autres domaines qui portent votre marque dans un certificat valide (les pages de connexion d’abord), les mots de passe et clés oubliés dans du code public sur GitHub qui cite votre domaine et, avec votre propre clé Have I Been Pwned ou urlscan.io, combien de vos adresses figurent dans des fuites connues et quelles pages copient votre site.
Collez une liste ou importez un CSV, avec le client à côté de chaque domaine. Recherche, filtres et les scores les plus bas en premier : un gros portefeuille reste facile à parcourir.
Tapez un domaine sur cette page : le score et les trois problèmes les plus graves en deux minutes environ. Le rapport complet vient avec un compte gratuit.
À partir de l’offre Solo : surveillance, puis quarantaine, puis rejet, chaque étape seulement quand deux semaines de rapports des grandes messageries montrent que votre courrier légitime passe. Vous êtes prévenu quand c’est sans risque ; les expéditeurs inconnus se marquent une fois. Avec les offres Agency, l’étape s’applique dans votre compte DNS (Cloudflare, OVHcloud ou Gandi) en un clic.
NIS2 vous demande de veiller sur votre chaîne d’approvisionnement. Ajoutez les domaines de votre hébergeur, de votre comptable, de votre prestataire de paiement : chaque semaine, les contrôles publics, et une alerte quand une note baisse ou qu’un problème critique apparaît. Ils voient le détail gratuitement une fois la propriété du domaine prouvée.
À partir de l’offre Solo, envoyez à un fournisseur une vingtaine de questions courtes (accès et MFA, sauvegardes, chiffrement, incidents sous 24 et 72 heures, sous-traitants, localisation des données, RGPD, certifications) par un lien personnel, en français, en anglais ou en allemand, sans compte. Ce que nous voyons de l’extérieur, HTTPS, SPF et DMARC, security.txt, est déjà indiqué en face des questions : il le confirme ou le corrige. Vous obtenez une note simple, les écarts entre ce qu’il déclare et ce que nous observons, et un PDF ou un CSV pour votre dossier NIS2.
En tête de la page de chaque domaine, les trois constats qui comptent le plus cette semaine, les plus rapides à corriger d’abord ; sur le tableau de bord, les plus graves de tous vos domaines.
Pour chaque domaine et pour tous ensemble : la note, les constats ouverts par gravité et le délai moyen de correction par gravité dans le temps, avec les chiffres en tableau. La preuve que les problèmes sont corrigés, et à quelle vitesse.
À partir de l’offre Solo : une déclaration datée de deux pages sur ce que la surveillance a vu, de 30 jours à 12 mois (note et évolution, constats ouverts et corrigés, délai de correction, protection des e-mails, disponibilité, mesures de l’article 21(2) de NIS2 dont une vue extérieure peut parler), avec un QR code et une adresse où votre assureur, votre client ou votre auditeur vérifie qu’elle est authentique et toujours valable.
Avec les offres Agency : les contrôles publics sur une entreprise avec laquelle vous voulez travailler, un PDF à votre nom avec votre argumentaire, et un lien à partager qui vous dit quand il est ouvert. Les constats dont le détail pourrait aider un attaquant ne sont nommés que par leur famille. Gagné ? Un clic en fait un client.
Un inventaire de ce que voient les audits (hôtes, adresses IP et leurs ports ouverts, certificats, technologies, scripts tiers et traceurs, et qui héberge quoi, jusqu’au CDN ou au pare-feu placé devant chaque site), avec filtres, export CSV et une carte du domaine vers ses hôtes, ses adresses et ses hébergeurs. À côté, une chronologie datée de chaque changement : un nouveau sous-domaine, un port ouvert, de nouveaux serveurs de noms ou de messagerie, un certificat émis, un sosie enregistré.
Quand un constat est acceptable, dites pourquoi : faux positif, mesure compensatoire, besoin métier ou correction prévue, avec les mesures en place, un responsable et une date de revue. Le responsable est relancé avant la revue, rien n’est jamais effacé (un risque clos garde son historique), et le registre s’exporte en CSV ou en PDF pour votre dossier NIS2 ou ISO 27001.
À partir de l’offre Solo, quand un domaine à une faute de frappe du vôtre envoie du courrier ou affiche une page de connexion : un clic relève les preuves (enregistrement, hébergement, certificats, ce que montre sa page d’accueil, chacune horodatée avec son empreinte SHA-256, rien sur son titulaire), rédige les courriers d’abus au bureau d’enregistrement et à l’hébergeur, en français, en anglais ou en allemand, prêts à partir de votre propre messagerie, et liste les services officiels de signalement. Nous continuons de le vérifier et vous prévenons quand il tombe, ou revient.
À partir de l’offre Solo, publiez une page de statut à partir de la surveillance de disponibilité : les parties de votre service que vous choisissez, sous les noms que vous leur donnez, 90 jours de disponibilité jour par jour, les pannes que nous détectons et les incidents et maintenances que vous rédigez, en français, en anglais ou en allemand et à votre couleur. Les visiteurs s’abonnent par e-mail ou suivent le flux ; aucune adresse surveillée ni aucun message d’erreur n’est jamais montré. Plusieurs pages avec Agency, sans notre nom avec Agency Plus.
Les alertes dans Slack et Microsoft Teams en messages riches, avec un bouton vers le rapport (à partir de l’offre Solo), et dans PagerDuty pour les constats critiques et les pannes, résolues d’elles-mêmes une fois corrigées (offres Agency). Chaque membre reçoit aussi un résumé hebdomadaire par e-mail : ce qui a changé, ce qu’il faut corriger d’abord, les échéances de la semaine.
À partir de l’offre Solo : une API avec des clés en lecture seule ou d’audit, une action GitHub (et bientôt une commande pour GitLab ou toute autre intégration continue) qui fait échouer un déploiement quand la note baisse ou qu’un constat critique apparaît, et un serveur MCP pour que Claude et d’autres assistants lisent vos notes, vos constats et leurs corrections.
Comparez un domaine aux communes françaises de même taille mesurées par Perimetry Research, notre étude publique : votre note sur ses contrôles, la part du groupe en dessous de vous, et contrôle par contrôle ce que font les autres. Chiffres publiés seulement, jamais les données d’autres clients.
À partir de l’offre Solo, un plan de remédiation : confiez un constat à un membre de votre équipe avec une échéance, suivez son statut, échangez dans son propre fil, et voyez « Les miens » d’un coup d’œil. Relances avant l’échéance, échéances dans votre agenda, plan exporté en CSV ou en PDF ; un constat que l’audit suivant ne voit plus apparaît corrigé de lui-même.
À partir de l’offre Solo, quand un incident important survient : les échéances de NIS2 comptées pour vous (alerte précoce sous 24 heures, notification sous 72 heures, rapport final dans le mois), et chaque déclaration préparée dans la langue de l’autorité, l’ANSSI, le BSI ou le NCSC irlandais, avec ce que nous avons vu sur vos domaines : changements, interruptions, constats graves. Vous la relisez, la complétez et l’envoyez vous-même ; rien n’est inventé. Une aide pour préparer vos déclarations, pas un conseil juridique.
À partir de l’offre Solo, collez les questions d’un questionnaire de sécurité envoyé par un client ou un assureur : chacune reçoit une réponse proposée, vos propres réponses passées d’abord, puis ce que nous prouvons sur vos domaines, daté (HTTPS, SPF et DMARC, security.txt, surveillance externe). Corrigez-les, gardez-les pour le suivant, et recopiez-les dans le questionnaire.
Chaque heure, nous comparons les vulnérabilités vues sur vos adresses aux catalogues des vulnérabilités exploitées par des attaquants, de la CISA et de l’Union européenne (ENISA). Celle qui devient exploitée entre deux audits apparaît tout de suite sur la page du domaine, avec son identifiant EUVD ; à partir de l’offre Solo, vos canaux d’alerte sont prévenus dans l’heure.
À partir de l’offre Solo, une page en mots simples pour ceux qui dirigent l’entreprise : où en est la sécurité et pourquoi, ce qui a changé, ce qui est en retard, ce qu’il faut décider. Une fois le mois terminé, indiquez que la direction l’a examinée et approuvée : la page est figée, datée et scellée par une empreinte, trace datée de la supervision que NIS2 demande à la direction.
L’extension Perimetry Cloud montre la note de votre domaine là où vous travaillez déjà, sur toutes les offres, Free comprise : un contrôle gratuit sans compte, chaque constat avec sa correction une fois connectée, la preuve que le domaine est à vous en un clic depuis le site, et, avec votre accord, ce que WordPress indique lui-même (mises à jour en attente, réglages risqués). Les agences l’installent sur chaque site client.
Avec les offres Agency, contrôlez le site d’un client avant sa mise en ligne, même sur un hôte de préproduction, une fois prouvé que vous le gérez : certificat, en-têtes de sécurité, cookies, scripts, fichiers et pages d’administration exposés, WordPress, traceurs avant consentement. Un verdict, une liste de mise en ligne et les corrections à faire d’abord.
Appuyez sur Expliquer et corriger avec l’IA sur un constat : ce qu’il veut dire, le vrai risque, les étapes exactes pour votre plateforme (Cloudflare, OVHcloud, Microsoft 365, Google Workspace, nginx, WordPress…) et comment vérifier que c’est corrigé, dans votre langue. Rédigé à partir de ce seul constat, sans les adresses e-mail. 3 par mois avec Free, 50 avec Solo, davantage avec les offres Agency.
Chaque certificat émis pour vos domaines est public. Nous lisons les journaux jusqu’à chaque heure avec les offres Agency (toutes les 6 heures avec Solo, une fois par jour avec Free) et vous prévenons quand l’un d’eux vient d’une autorité que vos enregistrements CAA n’autorisent pas, d’une autorité qui n’avait jamais émis pour vous, ou nomme un hôte jamais vu : souvent le premier signe d’un sous-domaine détourné ou d’une page d’hameçonnage. Les renouvellements ne disent rien.
À partir de l’offre Solo, activez les rapports TLS (TLS-RPT) : les serveurs qui vous envoient du courrier disent chaque jour combien de leurs connexions à vos serveurs de messagerie ont été chiffrées, et pourquoi les autres ont échoué, un certificat expiré, un mauvais nom, une politique MTA-STS illisible. Nous lisons les rapports et expliquons chaque échec.
Abonnez-vous une fois dans Google Agenda, Outlook ou Calendrier d’Apple : le jour où expire chaque certificat et chaque enregistrement de domaine, quand DMARC peut passer à l’étape suivante, et quand un risque accepté doit être revu ou expire. Une adresse privée, en français, en anglais ou en allemand, que vous pouvez remplacer à tout moment.
Des vérificateurs SPF, DMARC et DKIM, une vérification complète de l’e-mail, un analyseur d’en-têtes d’e-mail, un lecteur de rapports DMARC, des générateurs SPF, DMARC et d’autres enregistrements, un vérificateur de certificat et d’en-têtes et une carte DNS qui trouve les sous-domaines : gratuits, sans compte, et la plupart fonctionnent entièrement dans votre navigateur.
L’application, les rapports, les alertes et les e-mails, constats compris : chaque compte choisit sa langue, et chaque espace celle de ses rapports et de ses alertes.
Couverture
Huit familles de contrôles, 45 contrôles, un score. Les mêmes contrôles que le scanner open source, exécutés depuis nos serveurs : vous n’avez rien à faire tourner.
Si d’autres peuvent envoyer des e-mails en votre nom, et si les destinataires s’en apercevraient.
8 contrôlesLes fondations dont dépendent tous les autres enregistrements.
6 contrôlesLes hôtes que vous avez oubliés, retrouvés dans les journaux publics de certificats.
4 contrôlesL’expiration, la confiance, et qui émet des certificats pour vos noms.
3 contrôlesCe que votre site principal dit à chaque visiteur dès sa première réponse, et ce que charge sa page d’accueil.
11 contrôlesLes domaines à une faute de frappe du vôtre, et si quelqu’un les a enregistrés.
4 contrôlesCe que les archives publiques et les fuites de données savent déjà de votre domaine.
4 contrôlesCe que les bases de données publiques disent déjà de vos hôtes.
5 contrôlesDes explications simples de ce que le rapport vous demandera de corriger, écrites pour ceux qui gèrent des sites web plutôt que pour des équipes sécurité.
Ajoutez le code Brevo, les deux enregistrements DKIM et l’enregistrement DMARC, gardez vos propres rapports DMARC, et vérifiez que Brevo signe avec votre domaine.
Quelles exigences de Cyber Essentials laissent une trace visible depuis Internet, comment les vérifier avant l’évaluation, et ce que le référentiel ne couvre pas.
Activez DKIM dans la console d’administration Google, publiez les bons enregistrements SPF et DMARC, vérifiez un vrai message et évitez les erreurs courantes.
Gratuit pour un domaine, sans carte. Passez à une offre payante seulement quand vous voulez des audits hebdomadaires, des alertes et des rapports.
Créer mon compte gratuit