Free
0 €dauerhaft
1 Domain
Ein Audit pro Monat
Fälschbare E-Mails, vergessene Subdomains, ablaufende Zertifikate, Lookalike-Websites: jede Woche prüft Perimetry Cloud Ihre Domains von außen und sagt Ihnen genau, was zu beheben ist, in klaren Worten.
Free-Tarif, ohne Kreditkarte. Auf Basis des Open-Source-Scanners Perimetry.
harbourline.example
Was Sie davon haben
E-Mails, die jeder in Ihrem Namen senden kann, eine Subdomain, die noch auf einen eingestellten Dienst zeigt, ein Zertifikat oder eine Domain kurz vor dem Ablauf, eine gerade aufgetauchte Lookalike-Website: von uns gefunden, nicht von einem Angreifer oder Kunden.
Jeder Befund kommt mit dem Eintrag, Header oder der Einstellung zum Ändern, bereit zum Einfügen, und den drei Dingen, die zuerst anstehen. Ändern, „Prüfen, ob es behoben ist“ klicken, und Sie wissen es in Sekunden.
PDF-Berichte mit Ihrem Logo, eine datierte Bescheinigung für Ihren Versicherer, jeder Befund NIS2 und ISO 27001 zugeordnet, und auch Ihre Lieferanten im Blick: die Nachweise, die Kunden, Versicherer und Prüfer verlangen.
NIS2 und BSIG
Seit dem 6. Dezember 2025 gilt das NIS2-Umsetzungsgesetz (NIS2UmsuCG). Besonders wichtige und wichtige Einrichtungen müssen nach § 30 BSIG Risikomanagementmaßnahmen umsetzen und dokumentieren; die Geschäftsleitung muss ihre Umsetzung überwachen (§ 38 BSIG). Perimetry Cloud übernimmt den Teil, den man von außen prüfen kann, und liefert die Belege dazu.
Die Sicherheit der Lieferkette, einschließlich der Beziehungen zu unmittelbaren Anbietern und Diensteanbietern, gehört zu den Mindestmaßnahmen. Überwachen Sie die Domains Ihrer Hoster, Dienstleister und Zahlungsanbieter jede Woche, und schicken Sie ihnen ab Solo einen Sicherheitsfragebogen, vorausgefüllt mit dem, was wir von außen sehen.
Jeder Befund ist den Anforderungen von NIS2 und ISO 27001 zugeordnet. Risikoregister, Maßnahmenplan, Behebungszeiten im Verlauf und datierte Bescheinigungen lassen sich als CSV oder PDF exportieren, für Ihre Dokumentation und für Ihre Kunden, wenn Sie selbst Lieferant sind.
Ihre Daten liegen verschlüsselt auf Servern in den Niederlanden, Backups bleiben in der EU; Cloudflare (USA, mit EU-Datenverarbeitungsbedingungen) übernimmt DNS, TLS-Terminierung und E-Mail-Versand. Der Scanner ist Open Source (AGPL-3.0): Jede Prüfung ist nachvollziehbar.
Eine Zuordnung als Hinweis, keine Konformitätsbewertung: Perimetry Cloud sieht nichts von Ihren internen Systemen, Richtlinien und Abläufen und ersetzt weder die Registrierung beim BSI noch die Meldung erheblicher Sicherheitsvorfälle nach § 32 BSIG. Sicherheit und Daten im Detail
Die Anwendung
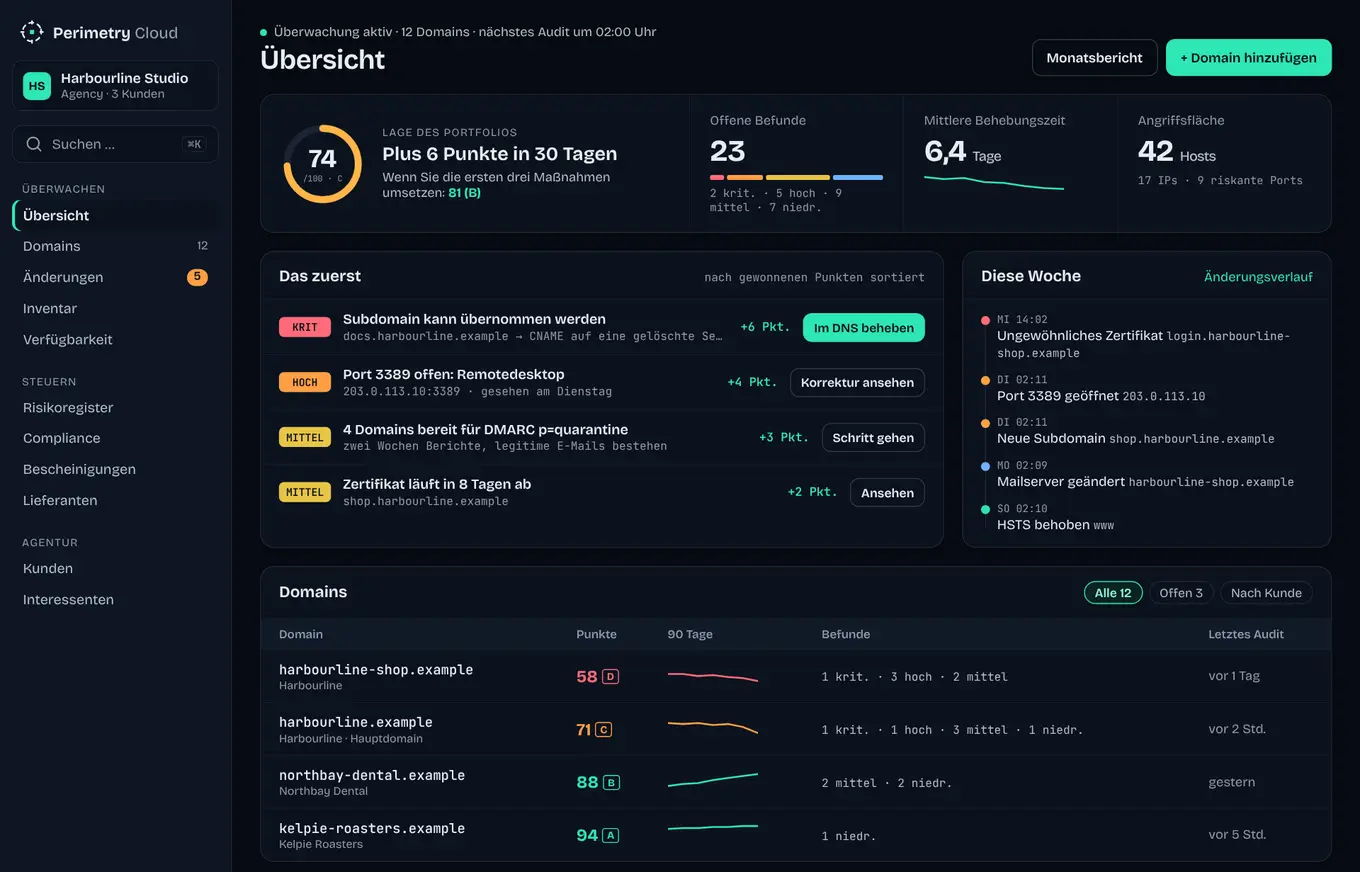
Die Übersicht beginnt mit den Befunden, die über alle Ihre Domains am meisten zählen, mit den Änderungen dieser Woche und der Punktzahl jeder Domain.
Was falsch ist und warum es wichtig ist, der Nachweis, der genaue Eintrag zum Veröffentlichen und die Anforderungen, auf die er sich bezieht. Starten Sie die Prüfung nach der Änderung neu; mit den Agency-Tarifen wenden Sie die Korrektur mit einem Klick an, wenn Ihr DNS bei Cloudflare, OVHcloud oder Gandi liegt.
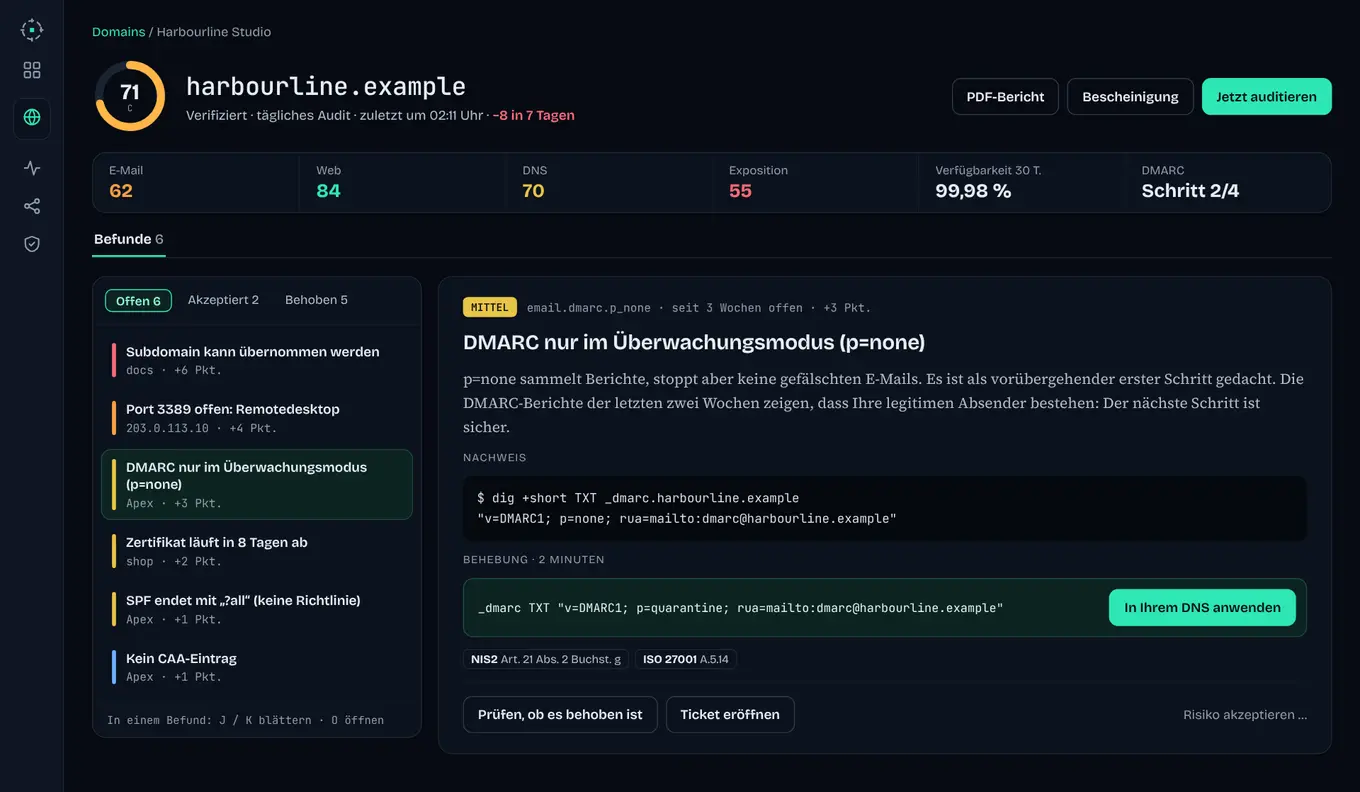
Bildschirme der Anwendung, mit einer fiktiven Agentur und fiktiven Domains.
So beginnt es
Geben Sie eine Domain ein oder importieren Sie eine ganze Liste. Nirgends wird etwas installiert, und wir fragen nie nach Zugangsdaten.
Fügen Sie der DNS-Zone einen TXT-Eintrag hinzu. Wir prüfen ihn vor dem ersten Audit und danach regelmäßig.
Wenige Minuten später: eine Punktzahl, die Befunde nach Schweregrad sortiert und zu jedem der genaue Eintrag oder Header, der zu ändern ist.
Jede Woche oder jeden Tag ein kurzer Bericht über das, was sich geändert hat: neue Befunde, behobene, neue Subdomains, neue Zertifikate, neue Lookalike-Domains.
Demnächst verfügbar
Wenn das passive Audit eine Schwachstelle vermutet, prüft der aktive Scan sie wirklich. Mit Ihrer unterzeichneten Ermächtigung testet unser eigener Scanner die Webanwendungen Ihrer Wahl, auf Wunsch mit einem Testkonto angemeldet, und sagt Ihnen, welche Vermutungen sich bestätigen und welche nicht.
Domains, deren Inhaberschaft Sie nachgewiesen haben, die Hosts und Adressen, die Sie angeben, im Zeitfenster und mit der Rate, die Sie festlegen. Jederzeit widerrufbar: Ein laufender Scan stoppt innerhalb von Minuten.
Nuclei und OWASP ZAP, mit begrenzter Rate, von einer veröffentlichten Adresse. Nie Denial of Service, Passwortraten oder zerstörende Aktionen; Abmelde-, Zahlungs- und Löschseiten bleiben außen vor.
Jeder vom passiven Audit vermutete Befund kommt bestätigt oder nicht reproduziert zurück, mit Nachweis, damit Sie zuerst beheben, was echt ist.
49 € pro Monat und Domain zzgl. MwSt. · 1 Domain bei Agency enthalten, 3 bei Agency Plus
Frühen Zugang anfragenSo funktioniert der aktive Scan
Wird Arbeitsbereich für Arbeitsbereich geöffnet. Nennen Sie uns Ihre Domain und Ihren Tarif; wir antworten innerhalb von zwei Werktagen.
Zusagen
Die Zusagen unserer Sicherheitsseite und unserer Tarife, kurz gefasst.
Wir scannen keine Ports, nutzen keine Schwachstellen aus, raten keine Zugangsdaten, senden keine Formulare ab und durchsuchen Ihre Website nicht. Für Ihre Websites ist ein Audit nur eine Handvoll gewöhnlicher Anfragen eines Crawlers, der sich zu erkennen gibt. Optionale Prüfungen bleiben aus, bis Sie sie einschalten.
Nirgends wird etwas installiert, und wir fragen nie nach Zugangsdaten. Ein TXT-Eintrag weist nach, dass die Domain Ihnen gehört.
Auf Servern in den Niederlanden, mit verschlüsselten Datenträgern und verschlüsselten täglichen Backups, die in der EU bleiben. Wir behalten keine Kopie Ihrer Seiten, nur die Befunde.
Die Tarife laufen monatlich oder jährlich mit zwei Gratismonaten. Nach der Kündigung wechselt das Konto zum Ende des Zeitraums in den Free-Tarif, und Ihr Verlauf bleibt 90 Tage lesbar.
Sie können jederzeit alles als JSON exportieren und Ihr Konto selbst löschen.
Dieselben Prüfungen wie im Open-Source-Projekt Perimetry, unter der Lizenz AGPL-3.0: Lesen Sie jede Prüfung und führen Sie sie selbst aus.
Tarife
Überwachung der Angriffsfläche beginnt meist bei einigen hundert Euro im Monat und setzt ein Sicherheitsteam voraus. Perimetry Cloud beginnt kostenlos und bleibt im Rahmen von Selbstständigen und Agenturen.
0 €dauerhaft
1 Domain
Ein Audit pro Monat
19 €pro Monat zzgl. MwSt.
oder 190 € pro Jahr zzgl. MwSt. (15,83 € pro Monat)
Bis zu 5 Domains
Wöchentliche Audits
79 €pro Monat zzgl. MwSt.
oder 790 € pro Jahr zzgl. MwSt. (65,83 € pro Monat)
Bis zu 25 Domains
Tägliche Audits
199 €pro Monat zzgl. MwSt.
oder 1.990 € pro Jahr zzgl. MwSt. (165,83 € pro Monat)
Bis zu 100 Domains
Tägliche Audits
Was jeden Bericht begleitet, damit Befunde wirklich behoben werden und die Arbeit sichtbar wird.
Für SPF, DMARC, CAA und MTA-STS der genaue Eintrag für Ihre Domain: Ihr E-Mail-Anbieter wird an Ihren Mailservern erkannt, die Zertifizierungsstellen an den Zertifikaten, die sie tatsächlich ausstellen. Kopieren, einfügen, fertig.
Einen Eintrag geändert? Starten Sie genau diese Prüfung aus dem Befund heraus neu und wissen Sie in Sekunden, ob das Problem verschwunden ist, ohne auf das nächste Audit zu warten.
Ab Solo laden Sie jeden Bericht als PDF herunter: Logo, Name und Punktzahl der Website auf dem Deckblatt, jeder Befund mit seiner Korrektur. Agenturen setzen ihr eigenes Logo und ihren Namen auf jeden Bericht.
Am 1. jedes Monats erhält jeder Ihrer Kunden ein PDF mit Ihrem Logo: wie sich die Punktzahl entwickelt hat, was Sie im Monat behoben haben und was noch offen ist. Ihre Arbeit wird sichtbar, ohne dass Sie eine Zeile schreiben.
Jeder Befund zeigt die Anforderungen, auf die er sich bezieht; ab Solo listet eine Compliance-Ansicht sie Regelwerk für Regelwerk, zur Vorbereitung einer Prüfung. Eine Zuordnung als Hinweis, nie eine Zertifizierung.
Zeigen Sie Kunden und Besuchern, dass Sie aufpassen: eine öffentliche Seite mit Punktzahl und Bewertung und ein Badge für Ihre Website. Nie die Befunde. Ausgeschaltet, bis Sie es einschalten.
Schalten Sie ab Solo DMARC-Berichte ein, und wir lesen, was Gmail, Outlook und die anderen täglich melden: jeden Server, der E-Mails in Ihrem Namen versendet hat, ob er bestanden hat und wann Sie gefahrlos zu einer strengeren Richtlinie wechseln können.
Jede verifizierte Website wird mit Free alle 5 Minuten geprüft, mit Solo alle 3 und mit Agency jede Minute. Keine Antwort oder ein Serverfehler, zweimal hintereinander: eine Benachrichtigung per E-Mail oder Webhook und eine weitere, wenn sie wieder erreichbar ist. Verfügbarkeit über 30 Tage, Antwortzeit und Vorfälle, direkt neben dem Sicherheitsbericht.
Mit den Agency-Tarifen, wenn Ihre Zonen bei Cloudflare, OVHcloud oder Gandi liegen: Sehen Sie die Änderung vorher und nachher, bestätigen Sie, fertig. Jede Änderung wird mit dem ersetzten Wert protokolliert und kann rückgängig gemacht werden; die Korrektur wird direkt danach geprüft.
Mit den Agency-Tarifen wird jeder neue schwerwiegende Befund zu einem Ticket in GitHub, Jira oder Linear, mit der Korrektur und einem Link zum Bericht. Sieht das nächste Audit ihn behoben, vermerkt das Ticket es (und wird auf GitHub geschlossen).
Das Ablaufdatum jeder Domain, gelesen aus ihrer Registry. Zwei Monate vor dem Ablauf wird es zum Befund, umso schwerwiegender, je näher das Datum rückt: Eine vergessene Verlängerung legt nie eine Website samt E-Mail lahm.
Die Reichweiten-, Werbe- und Social-Media-Tracker, die Ihre Startseite lädt, bevor Besucher zugestimmt haben, mit ihren Cookies, und ob ein Einwilligungstool vorhanden ist. Gelesen wie bei einem ersten Besuch, ohne Skripte auszuführen: ein Minimum, nie eine Vermutung.
Hosts, die das Internet Archive gespeichert hat und die Sie vielleicht vergessen haben, archivierte Backups und Konfigurationsdateien, andere Domains mit Ihrer Marke in einem gültigen Zertifikat (Anmeldeseiten zuerst), Passwörter und Schlüssel in öffentlichem Code auf GitHub, der Ihre Domain nennt, und, mit Ihrem eigenen Have-I-Been-Pwned- oder urlscan.io-Schlüssel, wie viele Ihrer Adressen in bekannten Datenlecks stehen und welche Seiten Ihre Website kopieren.
Fügen Sie eine Liste ein oder laden Sie eine CSV-Datei hoch, mit dem Kunden neben jeder Domain. Suche, Filter und die niedrigsten Punktzahlen zuerst: Auch ein großes Portfolio bleibt übersichtlich.
Geben Sie auf dieser Seite eine Domain ein: Punktzahl und die drei größten Probleme in etwa zwei Minuten. Den vollständigen Bericht gibt es mit einem kostenlosen Konto.
Ab Solo: Überwachung, dann Quarantäne, dann Ablehnung, jeder Schritt erst, wenn zwei Wochen Berichte der großen Postfachanbieter zeigen, dass Ihre legitimen E-Mails bestehen. Sie erfahren, wann es sicher ist; unbekannte Absender markieren Sie einmal. Mit den Agency-Tarifen wird der Schritt mit einem Klick in Ihrem DNS-Konto (Cloudflare, OVHcloud oder Gandi) umgesetzt.
NIS2 verlangt, dass Sie sich um die Sicherheit Ihrer Lieferkette kümmern (§ 30 Abs. 2 Nr. 4 BSIG). Fügen Sie die Domains Ihres Hosters, Ihres Steuerbüros, Ihres Zahlungsanbieters hinzu: jede Woche die öffentlichen Prüfungen und eine Benachrichtigung, wenn eine Punktzahl sinkt oder ein kritisches Problem auftaucht. Ihre Lieferanten sehen die Details kostenlos, sobald sie nachweisen, dass die Domain ihnen gehört.
Schicken Sie einem Lieferanten ab Solo rund zwanzig kurze Fragen (Zugänge und MFA, Backups, Verschlüsselung, Sicherheitsvorfälle innerhalb von 24 und 72 Stunden, Unterauftragnehmer, Speicherort der Daten, DSGVO, Zertifizierungen) über einen persönlichen Link, auf Deutsch, Englisch oder Französisch, ohne Konto. Was wir von außen sehen, HTTPS, SPF und DMARC, security.txt, steht bereits neben den Fragen: Der Lieferant bestätigt oder korrigiert es. Sie erhalten eine einfache Bewertung, die Abweichungen zwischen Angaben und Beobachtung und ein PDF oder CSV für Ihre NIS2-Dokumentation.
Oben auf jeder Domainseite die drei Befunde, die diese Woche am meisten zählen, die am schnellsten behebbaren zuerst; in der Übersicht die schwerwiegendsten über alle Ihre Domains.
Für jede Domain und für alle zusammen: die Punktzahl, die offenen Befunde nach Schweregrad und die mittlere Behebungszeit nach Schweregrad im Zeitverlauf, mit den Zahlen als Tabelle. Der Nachweis, dass Probleme behoben werden, und wie schnell.
Ab Solo: eine datierte, zweiseitige Erklärung dessen, was die Überwachung über 30 Tage bis 12 Monate gesehen hat (Punktzahl und Verlauf, offene und behobene Befunde, Behebungszeit, E-Mail-Schutz, Verfügbarkeit, die Maßnahmen aus Artikel 21 Absatz 2 NIS2, zu denen eine Außensicht etwas sagen kann), mit QR-Code und einer Adresse, unter der Versicherer, Kunde oder Prüfer nachsehen, ob sie echt und noch gültig ist.
Mit den Agency-Tarifen: die öffentlichen Prüfungen für ein Unternehmen, mit dem Sie arbeiten möchten, ein PDF in Ihrem Namen mit Ihrem Angebot und ein Link zum Teilen, der Ihnen meldet, wann er geöffnet wird. Befunde, deren Details einem Angreifer helfen könnten, werden nur nach Bereich genannt. Gewonnen? Ein Klick macht daraus einen Kunden.
Ein Inventar dessen, was die Audits sehen (Hosts, IP-Adressen und ihre offenen Ports, Zertifikate, Technologien, Skripte und Tracker von Drittanbietern und wer was hostet, bis zum CDN oder zur Firewall vor jeder Website), mit Filtern, CSV-Export und einer Karte von der Domain zu ihren Hosts, Adressen und Anbietern. Daneben ein datierter Änderungsverlauf: eine neue Subdomain, ein geöffneter Port, neue Name- oder Mailserver, ein ausgestelltes Zertifikat, eine registrierte Lookalike-Domain.
Ist ein Befund vertretbar, begründen Sie es: falsch positiv, ausgleichende Maßnahme, geschäftliche Notwendigkeit oder geplante Behebung, mit den getroffenen Maßnahmen, einer verantwortlichen Person und einem Überprüfungsdatum. Die verantwortliche Person wird vor der Überprüfung erinnert, nichts wird je gelöscht (ein geschlossenes Risiko behält seinen Verlauf), und das Register lässt sich als CSV oder PDF für Ihre NIS2- oder ISO-27001-Dokumentation exportieren.
Ab Solo, wenn eine Domain einen Tippfehler von Ihrer entfernt E-Mails versendet oder eine Anmeldeseite zeigt: Ein Klick sichert die Beweise (Registrierung, Hosting, Zertifikate, was ihre Startseite zeigt, jeweils mit Zeitstempel und SHA-256-Fingerabdruck, nichts über die Person dahinter), verfasst die Abuse-Schreiben an Registrar und Hoster auf Deutsch, Englisch oder Französisch, versandfertig für Ihr eigenes Postfach, und nennt die offiziellen Meldestellen. Wir prüfen weiter und melden, wenn sie verschwindet oder zurückkommt.
Veröffentlichen Sie ab Solo eine Statusseite auf Basis der Verfügbarkeitsprüfungen: die Teile Ihres Dienstes, die Sie auswählen, unter den Namen, die Sie vergeben, 90 Tage Verfügbarkeit Tag für Tag, die Ausfälle, die wir erkennen, und die Vorfälle und Wartungen, die Sie schreiben, auf Deutsch, Englisch oder Französisch und in Ihrer Farbe. Besucher abonnieren per E-Mail oder Feed; überwachte Adressen und Fehlermeldungen werden nie angezeigt. Mehrere Seiten mit Agency, ohne unseren Namen mit Agency Plus.
Benachrichtigungen in Slack und Microsoft Teams als formatierte Nachrichten mit einem Button zum Bericht (ab Solo) und in PagerDuty für kritische Befunde und Ausfälle, die sich nach der Behebung selbst schließen (Agency-Tarife). Jedes Mitglied erhält außerdem eine wöchentliche Zusammenfassung per E-Mail: was sich geändert hat, was zuerst zu beheben ist, die Fristen der Woche.
Ab Solo: eine API mit Schlüsseln nur zum Lesen oder zum Starten von Audits, eine GitHub Action (ein Befehl für GitLab und andere CI-Systeme folgt), die ein Deployment scheitern lässt, wenn die Punktzahl sinkt oder ein kritischer Befund auftaucht, und ein MCP-Server, damit Claude und andere Assistenten Ihre Punktzahlen, Befunde und Korrekturen lesen können.
Ab Solo ein Maßnahmenplan: Weisen Sie einen Befund mit Fälligkeitsdatum einer Person im Team zu, verfolgen Sie den Status, besprechen Sie ihn in einem eigenen Thread und sehen Sie „Meine“ auf einen Blick. Erinnerungen vor der Fälligkeit, Fälligkeiten in Ihrem Kalender, der Plan als CSV oder PDF; ein Befund, den das nächste Audit nicht mehr sieht, wird von selbst als behoben angezeigt.
Ab Solo, wenn ein erheblicher Vorfall eintritt: die Fristen von NIS2 für Sie berechnet (Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussmeldung binnen eines Monats) und jede Meldung in der Sprache der Behörde vorbereitet, für das BSI, die ANSSI oder das irische NCSC, mit dem, was wir an Ihren Domains gesehen haben: Änderungen, Ausfälle, schwere Befunde. Sie lesen, ergänzen und senden sie selbst; nichts wird erfunden. Eine Hilfe zur Vorbereitung Ihrer Meldungen, keine Rechtsberatung.
Ab Solo fügen Sie die Fragen eines Sicherheitsfragebogens von einem Kunden oder Versicherer ein: Jede erhält einen Antwortvorschlag, zuerst Ihre früheren Antworten, dann das, was wir an Ihren Domains nachweisen, mit Datum (HTTPS, SPF und DMARC, security.txt, externe Überwachung). Korrigieren Sie sie, behalten Sie sie für den nächsten und kopieren Sie sie in den Fragebogen zurück.
Jede Stunde vergleichen wir die auf Ihren Adressen gesehenen Schwachstellen mit den Katalogen der von Angreifern ausgenutzten Schwachstellen der CISA und der Europäischen Union (ENISA). Eine Schwachstelle, die zwischen zwei Audits ausgenutzt wird, erscheint sofort auf der Seite der Domain, mit ihrer EUVD-Kennung; ab Solo werden Ihre Benachrichtigungskanäle binnen einer Stunde informiert.
Ab Solo eine Seite in einfachen Worten für die Leitung des Unternehmens: wo die Sicherheit steht und warum, was sich geändert hat, was überfällig ist, was zu entscheiden ist. Nach Monatsende halten Sie fest, dass die Geschäftsleitung sie geprüft und gebilligt hat: Die Seite wird eingefroren, datiert und mit einem Fingerabdruck versiegelt, ein datierter Nachweis der Überwachung, die NIS2 von der Geschäftsleitung verlangt.
Das Perimetry-Cloud-Plugin zeigt die Note Ihrer Domain dort, wo Sie ohnehin arbeiten, in jedem Tarif, auch Free: eine kostenlose Prüfung ohne Konto, jeder Befund mit seiner Behebung nach der Verbindung, der Nachweis mit einem Klick von der Website aus, dass die Domain Ihnen gehört, und mit Ihrer Zustimmung, was WordPress selbst meldet (ausstehende Updates, riskante Einstellungen). Agenturen installieren es auf jeder Kundenwebsite.
In den Agency-Tarifen prüfen Sie die Website eines Kunden vor dem Livegang, auch auf einem Staging-Host, sobald Sie nachgewiesen haben, dass Sie sie verwalten: Zertifikat, Sicherheits-Header, Cookies, Skripte, offen liegende Dateien und Admin-Seiten, WordPress, Tracker vor der Einwilligung. Ein Urteil, eine Checkliste für den Livegang und die Korrekturen, die zuerst nötig sind.
Klicken Sie bei einem Befund auf Mit KI erklären und beheben: was er bedeutet, das tatsächliche Risiko, die genauen Schritte für Ihre Plattform (Cloudflare, OVHcloud, Microsoft 365, Google Workspace, nginx, WordPress …) und wie Sie die Behebung prüfen, in Ihrer Sprache. Allein aus diesem Befund geschrieben, ohne E-Mail-Adressen. 3 pro Monat mit Free, 50 mit Solo, mehr mit den Agency-Tarifen.
Jedes Zertifikat für Ihre Domains ist öffentlich. Wir lesen die Logs mit den Agency-Tarifen bis zu stündlich (mit Solo alle 6 Stunden, mit Free einmal täglich) und melden, wenn eines von einer Stelle stammt, die Ihre CAA-Einträge nicht erlauben, von einer Stelle, die noch nie für Sie ausgestellt hat, oder einen nie gesehenen Host nennt: oft das erste Zeichen einer gekaperten Subdomain oder einer Phishing-Seite. Verlängerungen bleiben still.
Schalten Sie ab Solo TLS-Berichte (TLS-RPT) ein: Die Server, die Ihnen E-Mails senden, melden täglich, wie viele ihrer Verbindungen zu Ihren Mailservern verschlüsselt waren und warum die anderen scheiterten, ein abgelaufenes Zertifikat, ein falscher Name, eine nicht lesbare MTA-STS-Richtlinie. Wir lesen die Berichte und erklären jeden Fehler.
Abonnieren Sie einmal in Google Kalender, Outlook oder Apple Kalender: den Tag, an dem jedes Zertifikat und jede Domainregistrierung abläuft, wann DMARC zum nächsten Schritt wechseln kann und wann ein akzeptiertes Risiko überprüft werden muss oder ausläuft. Eine private Adresse, auf Deutsch, Englisch oder Französisch, die Sie jederzeit ersetzen können.
SPF-, DMARC- und DKIM-Checks, eine vollständige E-Mail-Authentifizierungsprüfung, eine E-Mail-Header-Analyse, ein Leser für DMARC-Berichte, Generatoren für SPF, DMARC und weitere Einträge, eine Zertifikats- und Header-Prüfung und eine DNS-Karte, die Subdomains findet: kostenlos, ohne Konto, und die meisten laufen vollständig in Ihrem Browser.
Die Anwendung, die Berichte, die Benachrichtigungen und die E-Mails, Befunde eingeschlossen: Jedes Konto wählt seine Sprache, jeder Arbeitsbereich die seiner Berichte und Benachrichtigungen.
Abdeckung
Acht Bereiche, 45 Prüfungen, eine Punktzahl. Dieselben Prüfungen wie im Open-Source-Scanner, ausgeführt von unseren Servern: Sie müssen nichts selbst betreiben.
Ob andere E-Mails in Ihrem Namen versenden können und ob Empfänger es bemerken würden.
8 PrüfungenDas Fundament, auf dem alle anderen Einträge aufbauen.
6 PrüfungenDie Hosts, die Sie vergessen haben, gefunden in öffentlichen Zertifikatslogs.
4 PrüfungenAblauf, Vertrauen und wer Zertifikate für Ihre Namen ausgestellt hat.
3 PrüfungenWas Ihre Hauptwebsite jedem Besucher in der ersten Antwort mitteilt und was ihre Startseite lädt.
11 PrüfungenDomains, die nur einen Tippfehler von Ihrer entfernt sind, und ob jemand sie registriert hat.
4 PrüfungenWas öffentliche Archive und Daten aus Datenlecks bereits über Ihre Domain enthalten.
4 PrüfungenWas öffentliche Datensätze bereits über Ihre Hosts sagen.
5 PrüfungenVerständliche Erklärungen dessen, was der Bericht Sie beheben lässt, geschrieben für Menschen, die Websites betreiben, nicht für Sicherheitsteams.
Den Brevo-Code, die zwei DKIM-Einträge und den DMARC-Eintrag veröffentlichen, die eigenen DMARC-Berichte behalten und prüfen, dass Brevo mit Ihrer Domain signiert.
Welche Anforderungen von Cyber Essentials aus dem Internet sichtbare Spuren hinterlassen, wie Sie sie vor der Prüfung kontrollieren und was das Schema nicht abdeckt.
DKIM in der Google Admin-Konsole aktivieren, die richtigen SPF- und DMARC-Einträge veröffentlichen, echte Nachrichten prüfen und die üblichen Fehler vermeiden.
Kostenlos für eine Domain, ohne Kreditkarte. Wechseln Sie erst in einen bezahlten Tarif, wenn Sie wöchentliche Audits, Warnungen und Berichte wollen.
Mein kostenloses Konto erstellen